

ゼットスケーラーは9月14日、同15日に開催予定の年次カンファレンス「Zenith Live '26 Tokyo」に先立ち、メディア向けに都内で記者説明会を開き、AIの脅威を封じ込める「Zscaler Agentic SOC(Security Operation Center)」を発表した。
ゼットスケーラー、日本市場で40%成長 - 2027年度は重点領域投資を加速
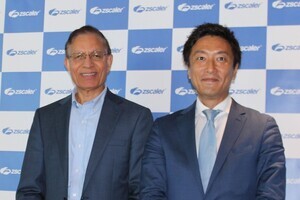
はじめに登壇した、ゼットスケーラー チーフ・オペレーティング・オフィサー(COO)の神沢正氏は、日本法人における業績ハイライトについて触れた。神沢氏は「当社における2026年度(2025年8月~2026年7月期)の成長率は40%となり、グローバルの売上高は米国、英国に次ぐ、3位(2025年度は4位)となった。また、新規顧客数は100社となり、現時点で2027年度は数百件の引き合いがある」と述べた。
-

ゼットスケーラー チーフ・オペレーティング・オフィサー(COO)の神沢正氏

2027年度は戦略の柱として「成長のさらなる加速」「エコシステムの強化」「重点領域への集中」の3つを掲げている。
成長のさらなる加速に向けて、成長のさらなる加速に向けて、同社はランサムウェア被害の要因となるVPN依存からの脱却需要が拡大していると説明。そのため、従来から提供している外部のインターネットやSaaSへのアクセスを保護するクラウドプロキシ「Zscaler Internet Access」、社内システムやプライベートクラウドへの安全なリモートアクセスを提供する「Zscaler Private Access」に加え、Agentic SOC、AIセキュリティ、データ保護などを含めた統合プラットフォームとして提供する。
製品単体ではなく、迅速に利用できる単一のプラットフォームでの提供を推進していく。また、ネットワーク領域のパートナー連携を強化し、中堅中小向け支援を強化し、顧客基盤の拡大を図る。
エコシステムの強化については、大手キャリアやSIer、ネットワーク機器メーカーなどと協業を強化し、再販・販売・導入・運用の各フェーズで連携を深めてパートナーの質と数を継続的に拡大していく。
また、認定エンジニアを増加し、旺盛な需要に対応できる人材を確保するとともに、トップレベルの認定資格「ACE」で技術コミュニティをけん引。ユーザー会では率直なフィードバックを収集し、製品・サービス改善に反映すると同時に経営層向けの情報発信を強化する。
重点領域への集中に関しては、要件の複雑化や多様化に対応するため従来の水平展開から業界特化型に転換し、公共と金融、社会インフラ、通信、自動車に注力。たとえば、金融庁のガイドラインへの対応や、テレコム、電力会社の要件への対応、製造業のサプライチェーンなどに対して、各業界特化の営業組織とGo to Marketを整備・加速していく考えだ。
さらに、製品軸の重点領域はプラットフォームとエコシステムの基盤は維持しつつ、立ち上げや強化が必要な分野に集中投資し、前述の通りゼロトラスト、データ保護、Agentic SOC、AI セキュリティに注力。各領域で顧客やパートナーと専門的な取り組みを加速し、業界軸×製品軸で戦略、人材顧客価値の提示を強化する。
-

2027年度におけるゼットスケーラーの戦略

AI時代のSOCに求められる「マシンスピード」の防御運用
続いて、ゼットスケーラー エバンジェリスト&シニアプロダクトマーケティングマネージャーの髙岡隆佳氏がZscaler Agentic SOCについて説明に立った。
まず、髙岡氏は2026年10月1日に施行される「サイバー対処能力強化法」により、重要インフラを中心にインシデント発生時の速報と、30日以内の詳細な証拠の提出と説明可能な状態が求められることを背景に、エージェントを活用したマシンスピードの防御運用の必要性があると指摘。
昨今では、脅威ランドスケープが進化し、攻撃者はAIを活用している。直近3カ月で公表されたCVE(共通脆弱性識別子)は昨年比で270%増加していることから、クリティカルなものへの対策では不十分とのこと。また、リアルタイムに脆弱性を組み合わせて侵害し、攻撃側はマシンスピードで脆弱性を組み合わせながら侵害を進めており、防御側にも迅速かつ柔軟な対応が求められている。
同氏は「SOCはこうした状況を想定して作られていない。SIEMやEDR中心のSOCにはAI駆動の脅威を検知するためのコンテキストとデータ可視性が不足し、スコープに限界がある。また、分断されたツールと主導のワークフローがアナリストを圧迫し、サイロ化を生み出すことから運用が複雑なほか、人依存のプロセスでは攻撃スピードに追いつかない」との認識を示す。
-

ゼットスケーラー エバンジェリスト&シニアプロダクトマーケティングマネージャーの髙岡隆佳氏

Agentic SOCの4つの特徴、攻撃対象領域管理と脅威対応を統合
こうした、課題を解消するため今後のSOCには資産、ID、外部露出、アラートといった「攻撃対象領域を知る」、コンテキスト、高精度シグナル、トリアージなどの「精度高く優先順付けする」、人が調律したエージェント、エージェンティックワークフロー、自動修復をはじめとした「確信を持って速く動く」ことが求められるとのことだ。


これらを実現するため、Zscaler Agentic SOCは「エクスポージャー管理と脅威管理の統合」「グローバル規模のテレメトリ」「専門知で訓練されたAIエージェント」「クローズドループのインライン修復」の4つの特徴を持つ。
エクスポージャー管理と脅威管理を統合することで、防御に必要なコンテキストを強化する。グローバル規模のテレメトリでは、1日あたり7500億件のトランザクションを通じて、ネットワーク、ID、エンドポイント、クラウド、AIに関するインサイトを取得し、リアルタイムでの検知と対応に活用できるという。
専門知で訓練されたAIエージェントは、同社が培ってきたSOCやMDR(Managed Detection and Response)、脅威ハンティングの知見をもとにトレーニング、チューニング。クローズドループのインライン修復は侵害されたC&C(コマンドアンドコントロール)通信のブロック、横展開の遮断を可能にするインラインコントロールで脅威をマシンスピードで自動的に封じ込め、学習済みプレイブックで自動化精度と網羅性を向上している。
AIエージェントが相関分析を自動化 - Agentic SOCのアーキテクチャ
次に髙岡氏は、Agentic SOCのアーキテクチャについて説明。同ソリューションは、ネットワーク、ID、エンドポイント、クラウド、脆弱性管理ツールなどから収集したデータを統合し、マルチドメインで分析を実施する。また、MITRE ATT&CKに基づいた攻撃分析や、買収したAvalorのデータファブリック技術を活用することで、従来は個別に存在していたセキュリティデータを関連付け、攻撃の全体像を可視化するという。
これらの分析基盤上で、AIエージェントが検知、調査、トリアージ、推奨ポリシーの提示などを自動実行する。さらに、NDRチームのアナリストによる支援を組み合わせることで、高度な運用を実現するとしている。
-

Zscaler Agentic SOCのアーキテクチャ

その後、具体的なユースケースとして、デバイス、ID、ネットワークの情報を統合してリスクを評価する機能を紹介した。同氏は、従来のCVSSベースによる評価ではなく、ユーザー権限や保有データ、業務影響度といったコンテキストを加味して優先順位付けを行うことが重要だという。そのうえで、中程度と評価される脆弱性であっても、攻撃経路や業務影響によっては優先的な対処が必要になるケースがあると指摘した。
また、近年注目されているDeception(デセプション)技術についても触れ、攻撃者向けのデコイ環境を配置することで、攻撃の初期段階で侵害活動を検知し、ID、デバイス、ネットワークレベルで対処できると説明した。
-

Deception(デセプション)技術の概要

7006件のアラートを8件まで削減、最大80倍の効率化を実現
さらに同氏は、Agentic SOCによる運用効率化についても紹介した。一例として、7006件のアラートが発生した場合でも、AIエージェントによる相関分析やトリアージによって、人による判断が必要なアラートを8件程度まで削減できると説明。「顧客が受け取るのは大量のアラートではなく、本当に対処が必要なインシデントだけだ」と述べた。
-

7006件アラートを8件に削減したという

一方で髙岡氏は、Agentic SOCの目的は人員削減ではないと強調する。KPMGの調査では約9割の企業がSOC人材不足を課題としており、約4割はSOC自体を構築できていないという。同氏は「削減できた工数は、採用できなかったSOCアナリストの不足分に相当する。人を置き換えるためではなく、人材不足を補完するための仕組み」と説明した。
また、従来は1件のアラート調査に3~6時間を要していた作業についても、Agentic SOCを活用することで約4.5分で完了できるとしており、調査業務を最大80倍効率化できる可能性があるとした。
髙岡氏は「日本の組織はインシデントを見逃していたのではなく、点としては把握していたものの、それらを線として結び付けられていなかった。AI時代には人手だけではなく、AIエージェントを活用したマシンスピードのセキュリティ運用が必要になる」と述べ、プレゼンテーションを締めくくった。


 ChatGPTを悪用して他人のGmailを秘密裏に閲覧、OpenAIが対策を実施