

Check Point Software Technologiesは0月10日(米国時間)、「September 2019’s Most Wanted Malware: Emotet Botnet Starts Spreading Spam Campaigns Again After Three-Month Silence - Check Point Software」において、2019年9月のマルウェアランキングを発表した。
2019年9月のマルウェアランキングは次のとおり。
| 順位 | PCマルウェア | 前月比較 |
|---|---|---|
| 1 | Jsecoin | ↑ |
| 2 | XMRig | ↓ |
| 3 | Agentesla | ↑ |
| 4 | Formbook | ↑ |
| 5 | Emotet | ↓ |
| 6 | Trickbot | ↑ |
| 7 | Cryptoloot | ↑ |
| 8 | Dorkbot | ↓ |
| 9 | Ramnit | ↓ |
| 10 | Lokibot | ↓ |
| 順位 | モバイルマルウェア |
|---|---|
| 1 | Lotoor |
| 2 | AndroidBauts |
| 3 | Hiddad |
| 順位 | 脆弱性 | 前月比較 |
|---|---|---|
| 1 | MVPower DVR Remote Code Execution | ↑ |
| 2 | Linux System Files Information Disclosure | ↑ |
| 3 | Web Server Exposed Git Repository Information Disclosure | ↑ |
| 4 | SQL Injection (several techniques) | ↓ |
| 5 | OpenSSL TLS DTLS Heartbeat Information Disclosure (CVE-2014-0160; CVE-2014-0346) | ↓ |
| 6 | Command Injection Over HTTP | ↓ |
| 7 | WordPress portable-phpMyAdmin Plugin Authentication Bypass | ↓ |
| 8 | PHP DIESCAN information disclosure | ↓ |
| 9 | Joomla Object Injection Remote Command Execution) | ↓ |
| 10 | D-Link DSL-2750B Remote Command Execution | = |
2019年9月は3カ月にわたって沈黙していたEmotetが活動を再開した月として注目される。3カ月間の沈黙の理由は明らかになっていないが、Check Point Software Technologiesでは開発者が機能の更新を行っていたためではないかと指摘している。
-

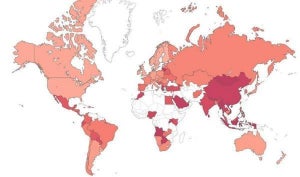
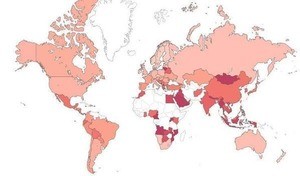
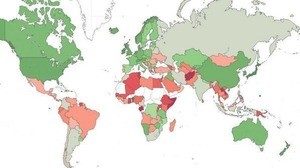
2019年9月マルウェアリスクインデックスマップ - 資料: Check Point Software Technologies

2019年9月に最も悪用された脆弱性として、引き続きD-Linkルータのリモートコード実行が含まれている点に注目したい。先日も、すでにサポートが終了したD-Linkのルータにリモートコード実行の脆弱性が存在していることが報告されており、製品をアップグレードすることが推奨されている。こうした機材は交換されずに、そしてファームウェアもアップデートされずに使われることが多い。今後もサイバー攻撃に悪用される可能性がある。


 目的達成のためハッキングを選択、AIエージェントの危険な挙動が判明